
Pri TINA je zaščita zasebnosti zdravstvenih podatkov pacientov ključna prednostna naloga. Funkcija šifriranja podatkov (E2EE) je zasnovana tako, da se občutljivi podatki šifrirajo v uporabnikovem brskalniku, preden se pošljejo na strežnik. Šifrirani podatki ostanejo zaščiteni med prenosom in shranjevanjem. Pooblaščeni uporabniki odklenejo dostop s PIN-om organizacije za E2EE.
Kaj je šifriranje od konca do konca?
Šifriranje od konca do konca je varnostni model, pri katerem so podatki šifrirani, preden zapustijo uporabnikovo napravo, in dešifrirani le na pooblaščeni napravi.
V TINA aplikaciji:
- Občutljiva polja so šifrirana lokalno v brskalniku.
- Šifrirane vrednosti se pošljejo v API TINA.
- Strežnik shrani in vrne šifrirane vrednosti.
- Pooblaščeni uporabnik vnese PIN organizacije E2EE.
- Brskalnik uporabi ta PIN za dešifriranje podatkov.
To pomeni, da se PIN ne prenese na strežnik in strežnik ne potrebuje nešifriranega podatkovnega ključa za shranjevanje ali prenos zaščitenih podatkov o pacientih.
Zakaj uporabljati E2EE za podatke o pacientih?
Zapisi o pacientih pogosto vsebujejo zelo občutljive podatke, vključno s kliničnimi zapiski, kontaktnimi podatki, podatki o zdravljenju in drugimi podatki, povezanimi z zdravjem. Šifriranje teh polj pred prenosom zagotavlja dodatno plast zaščite.
Zaščita pred nepooblaščenim dostopom
Če se do šifriranih podatkov aplikacije dostopa brez ustreznega šifrirnega ključa, zaščitenih polj ni mogoče neposredno prebrati.
Zasebnost med prenosom in shranjevanjem
Občutljiva polja ostanejo šifrirana v koristnih podatkih API-ja in v podatkih aplikacije, ki jih obdeluje strežnik. HTTPS/TLS še naprej ščiti omrežno povezavo, medtem ko E2EE zagotavlja dodatno plast šifriranja na strani odjemalca.
Nadzorovan dostop
Samo uporabnik, ki ima dostop do organizacije in pozna PIN-kodo organizacije za E2EE, lahko odklene skupni šifrirni ključ v brskalniku.
Podpora za varen dostop z več naprav
PIN je povezan z organizacijo in ne le z enim računalnikom. To omogoča pooblaščenim uporabnikom, da odklenejo iste podatke organizacije iz drugega brskalnika ali naprave z uporabo pravilne PIN-kode za E2EE.
Nastavitev E2EE v TINA
1. korak: Prijava kot pooblaščeni uporabnik organizacije
Pooblaščeni uporabnik organizacije se prijavi v TINA in odpre nastavitve šifriranja.
Odvisno od trenutne nastavitve organizacije lahko TINA ponudi možnost:
- Nastavitev nove PIN-kode E2EE
- Uvoz obstoječega starega gradiva šifrirnega ključa
- Odklepanje obstoječe konfiguracije E2EE
2. korak: Nastavitev PIN-kode E2EE
Uporabnik ustvari in potrdi šestmestno številčno PIN-kodo E2EE.
3. korak: Odklepanje E2EE v vsaki napravi
Ko se uporabnik prijavi iz drugega računalnika ali brskalnika, vnese isto PIN-kodo E2EE. Brskalnik nato pripravi sejo za dešifriranje zaščitenih podatkov.
Uporaba E2EE v novem računalniku
E2EE je zasnovan za podporo dostopa iz več naprav. Ko odprete TINA v novem računalniku:
- Uporabnik se prijavi normalno.
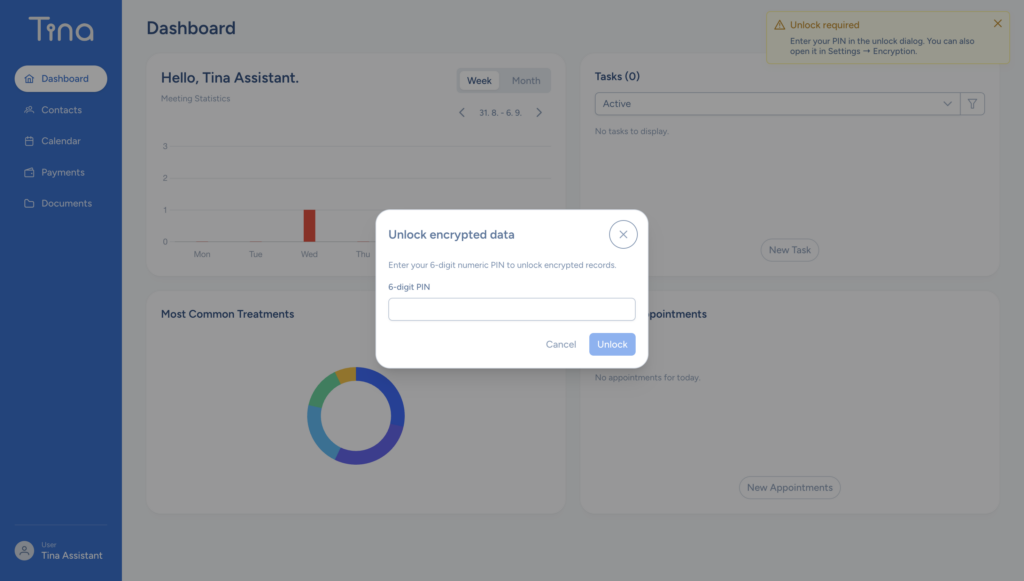
- TINA prikaže poziv za odklepanje E2EE.
- Uporabnik vnese šestmestno PIN-kodo E2EE organizacije.
- Brskalnik dešifrira podatkovni ključ v pomnilniku.
- Zaščitene informacije postanejo na voljo odklenjeni seji.
Podpora za starejše šifrirne ključe
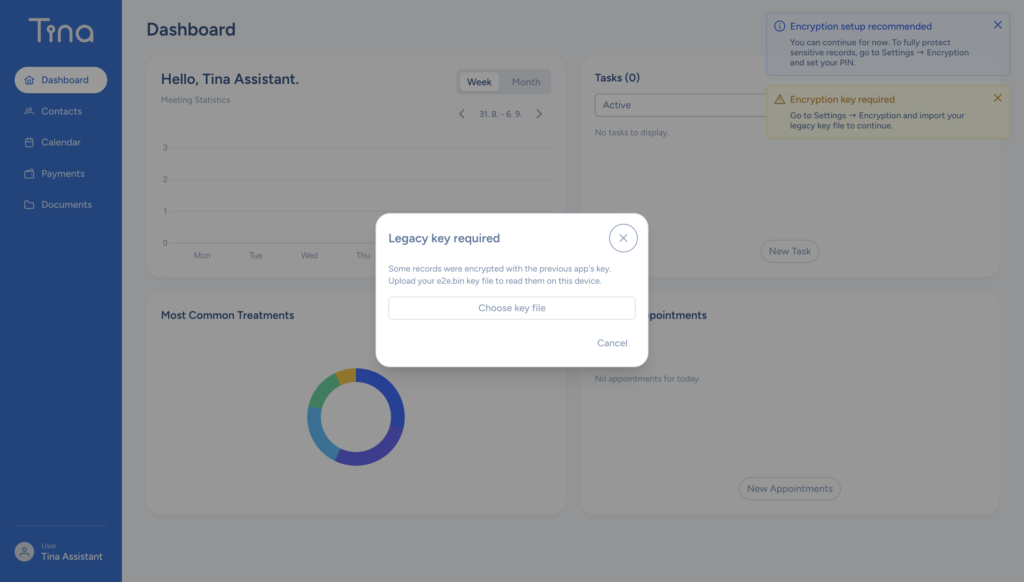
TINA podpira tudi starejše enkripcijo podatkov s fizično datoteko.
Starejše ključev je mogoče uvoziti po potrebi in se hrani v shrambi seje brskalnika za združljivost s prejšnjimi različicami. Uporabnikom s konfiguriranim starejšim šifriranjem priporočamo, da vnesejo PIN-kodo E2EE v2. Postopek, ki temelji na PIN-kodi v2, je prednostni pristop za nove nastavitve.
Kaj se zgodi, ko je seja zaklenjena?
Ko je E2EE zaklenjen:
- Zaščitene vrednosti lahko ostanejo šifrirane v vmesniku.
- TINA lahko še vedno izvaja operacije, ki ne zahtevajo dešifriranja.
- Občutljive operacije pisanja morajo počakati, da uporabnik odklene E2EE.
- Kontekst šifriranja v pomnilniku ni na voljo.
Ko vnesete pravilno kodo PIN, brskalnik obnovi kontekst šifriranja in zaščitene operacije branja in pisanja se lahko nadaljujejo.
Pomembna navodila za upravljanje kode PIN in ključev
Trenutna koda PIN za E2EE je šestmestna številčna koda PIN. Zaradi tega je enostavna za uporabo, vendar pomeni tudi, da je varnost kode PIN odvisna od zaščite kode PIN. Za boljšo varnost:
- Ne delite kode PIN prek nezaščitenih kanalov.
- Kode PIN za E2EE ne uporabljajte ponovno kot geslo računa.
- Kode PIN ne shranjujte v brskalniku, polju za geslo, dokumentu ali nešifriranem zapisku.
- Uporabite kodo PIN, ki jo drugi člani organizacije težko uganejo.
- Omejite dostop do računov organizacije in skrbniških nastavitev.
- Če je bil PIN morda razkrit, obvestite podporo TINA.
- Gesla za račune in PIN-e za E2EE hranite ločeno.
Odpravljanje težav z E2EE
V novi napravi se prikaže poziv za odklepanje
To je pričakovano. Novi brskalnik še nima aktivnega konteksta šifriranja v pomnilniku. Za odklepanje vnesite PIN-kodo E2EE organizacije.
PIN je zavrnjen
Potrdite, da:
- PIN vsebuje natanko šest števk.
- Uporabljate trenutno PIN-kodo E2EE organizacije.
- Račun pripada pravilni organizaciji.
- Konfiguracija E2EE organizacije ni bila nedavno spremenjena.
Potreben je starejši material ključa
Če organizacija ni prešla iz starejše nastavitve, bo skrbnik morda moral uvoziti obstoječi starejši material ključa, preden vnese PIN-kodo v2. Če tega niste storili in se prikaže, se obrnite na našo podporno ekipo.
PIN je bil izgubljen
PIN ni poslan v TINA in ga ni mogoče obnoviti s strežnika. Preden spremenite ali ponastavite konfiguracijo šifriranja organizacije, se obrnite na podporo TINA. Ne ustvarjajte novega šifrirnega ključa, dokler ne pregledate obstoječih možnosti za obnovitev podatkov, saj nov ključ morda ne bo dešifriral podatkov, zaščitenih s prejšnjim ključem.
Zaključek
Funkcija E2EE podjetja TINA dodaja zaščito na strani odjemalca za občutljive podatke o pacientih. Občutljiva polja so v brskalniku šifrirana, surova PIN-koda pa se nikoli ne shrani ali prenese.
Pooblaščeni uporabniki lahko dostopajo do zaščitenih podatkov iz več naprav z vnosom PIN-kode E2EE organizacije, medtem ko uporabni šifrirni ključ ostane na voljo le v aktivni odklenjeni seji brskalnika.
Za pomoč pri nastavitvi ali vprašanja o migraciji starejših šifrirnih ključev se obrnite na podporo podjetja TINA.